WRITING INDEX
文章
从模型能力到浏览器细节,把工程中的问题、取舍与验证路径写清楚。
01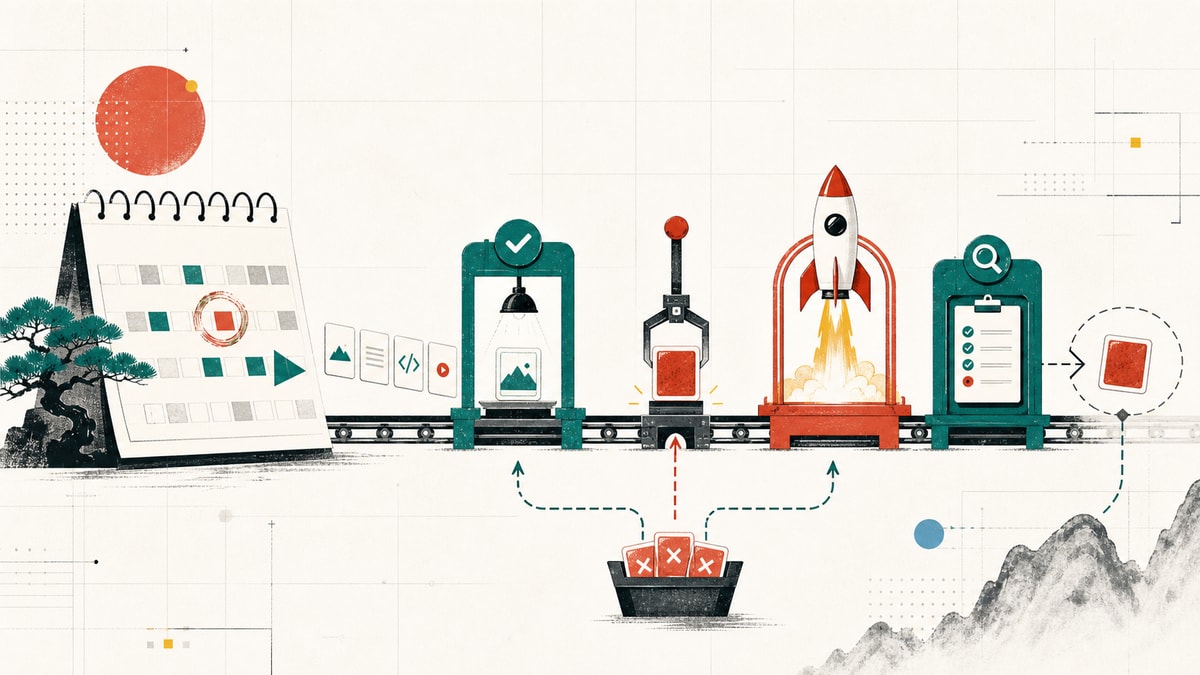
Web 安全与可靠性
02可靠的定时内容发布:原计划时间、版本条件与单篇隔离
设计每分钟检查的受控发布器,只处理明确白名单文章,并把内容失败与系统失败分开处置。
Web 安全与可靠性
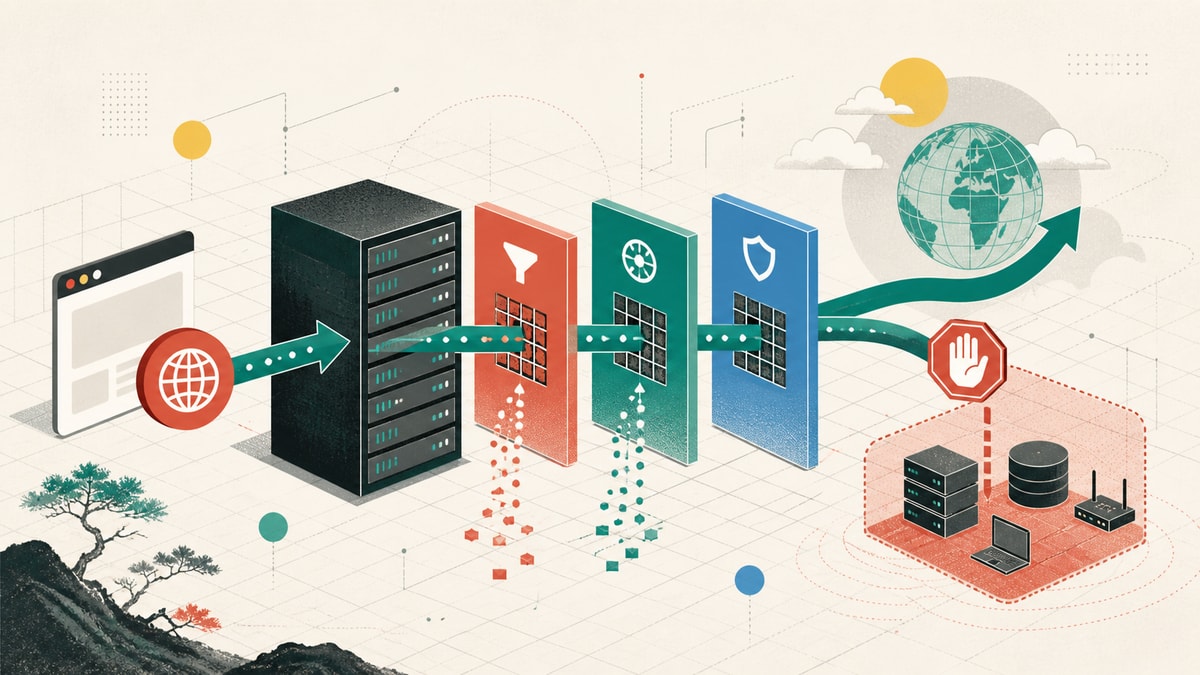
03SSRF 防护:URL 校验之后还要约束解析、重定向与出口
针对服务端抓取、Webhook 和图片代理建立允许列表、DNS/IP 检查、重定向策略与网络层出口限制。
Web 安全与可靠性
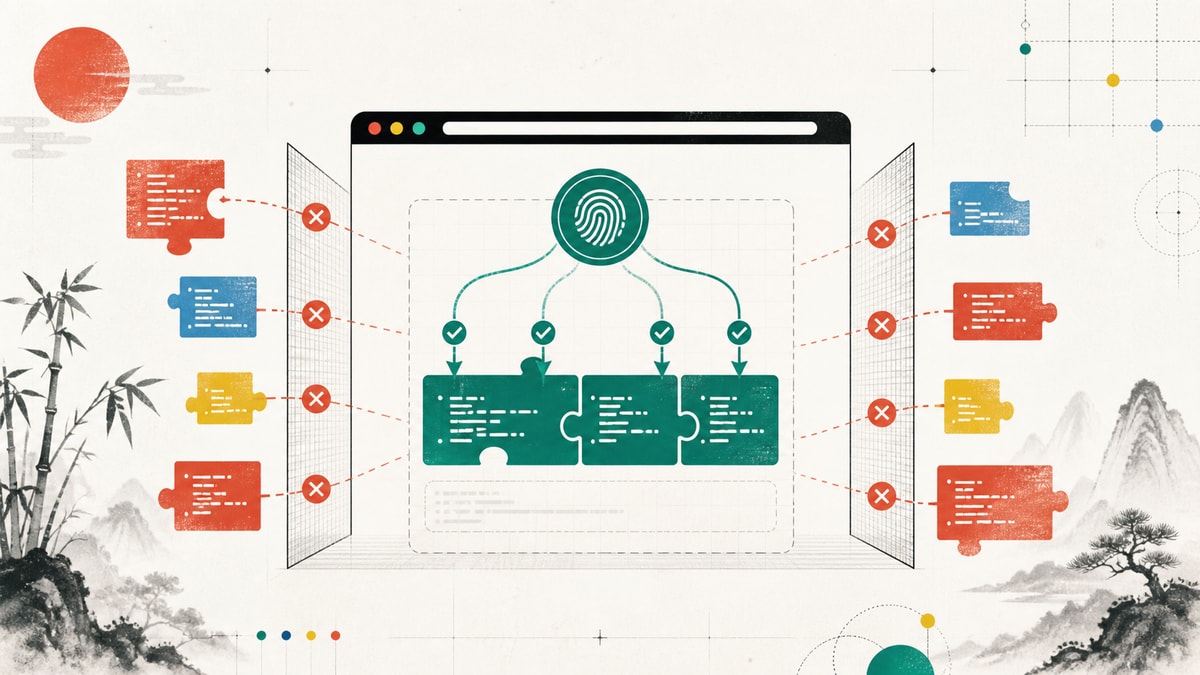
04CSP Nonce 落地:从报告模式到可维护的脚本边界
为 SSR 页面生成逐响应 nonce,清理内联脚本依赖,并通过报告模式逐步收紧策略。
Web 安全与可靠性
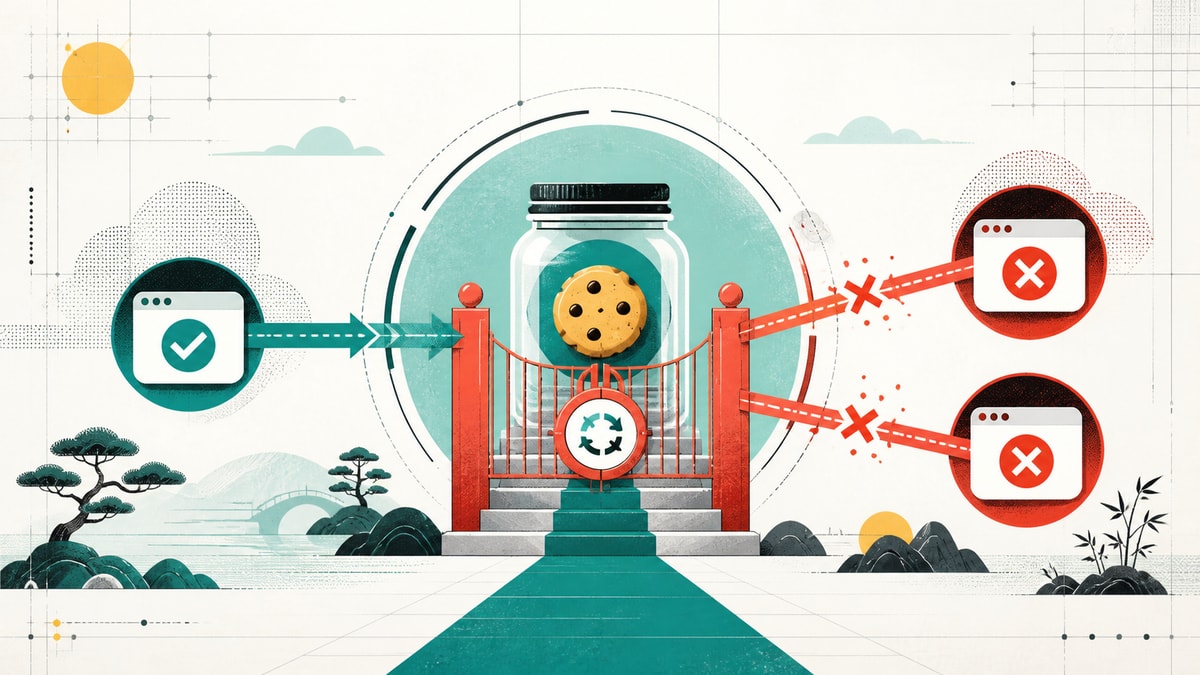
05Cookie 会话的 CSRF 防线:SameSite 不是唯一答案
组合 SameSite、Origin 校验、CSRF Token 与重新认证,保护管理写操作和跨站兼容场景。
后端与数据库
06备份可恢复性演练:成功上传文件不等于能够恢复
围绕加密、完整性、恢复顺序与业务验收设计定期演练,用证据确认数据库和上传文件能够一起回到一致状态。
后端与数据库
07API 幂等键状态机:请求指纹、处理中与结果重放
实现面向支付、创建与导入接口的幂等记录,处理并发相同请求、冲突请求和未知结果。
后端与数据库
08零停机数据库迁移:用 expand-contract 管住兼容窗口
把列变更拆成扩展、回填、双读写、切换与收缩阶段,避免新旧版本在滚动部署中互相破坏。
后端与数据库
09事务 Outbox:让数据库提交与事件投递不再二选一
在同一数据库事务写业务记录与 outbox,再以幂等消费者处理至少一次投递。
后端与数据库
10Node.js 上传流背压:限制字节只是第一道边界
使用 pipeline 传播背压与错误,并同时限制压缩后字节、解码尺寸、临时文件和并发资源。
后端与数据库
11PostgreSQL JSONB 索引设计:从查询形状而不是字段数量出发
比较 GIN、表达式索引与关系列,依据真实谓词、选择性和更新成本规划 JSONB 查询。
后端与数据库
12Prisma 乐观并发控制:版本号必须参与最终写条件
用 id、version 与当前状态的条件更新阻止后台编辑、定时任务和重复请求互相覆盖。
后端与数据库
13PostgreSQL 原子领取任务:用行锁隔离并发发布器
使用事务、FOR UPDATE SKIP LOCKED 与状态条件更新,让多个工作进程安全领取到期任务。
Nuxt / Vue
14Nuxt 响应式图片:从内容尺寸推导 srcset,而不是堆格式
用真实布局宽度、sizes、宽高比和加载优先级生成图片候选,控制 LCP 与无效流量。
Nuxt / Vue
15Vue 无障碍弹窗:焦点、Escape 与背景隔离是一套状态机
基于原生 dialog 语义或等价实现,处理初始焦点、焦点回收、键盘关闭与嵌套浮层。
Nuxt / Vue
Nuxt 服务端鉴权边界:路由中间件不能保护 API
区分 Vue 路由守卫、Nitro API 鉴权与数据库授权,确保 SSR 和直接请求都执行同一安全策略。