CATEGORY
Web 安全与可靠性
共 4 篇文章。
01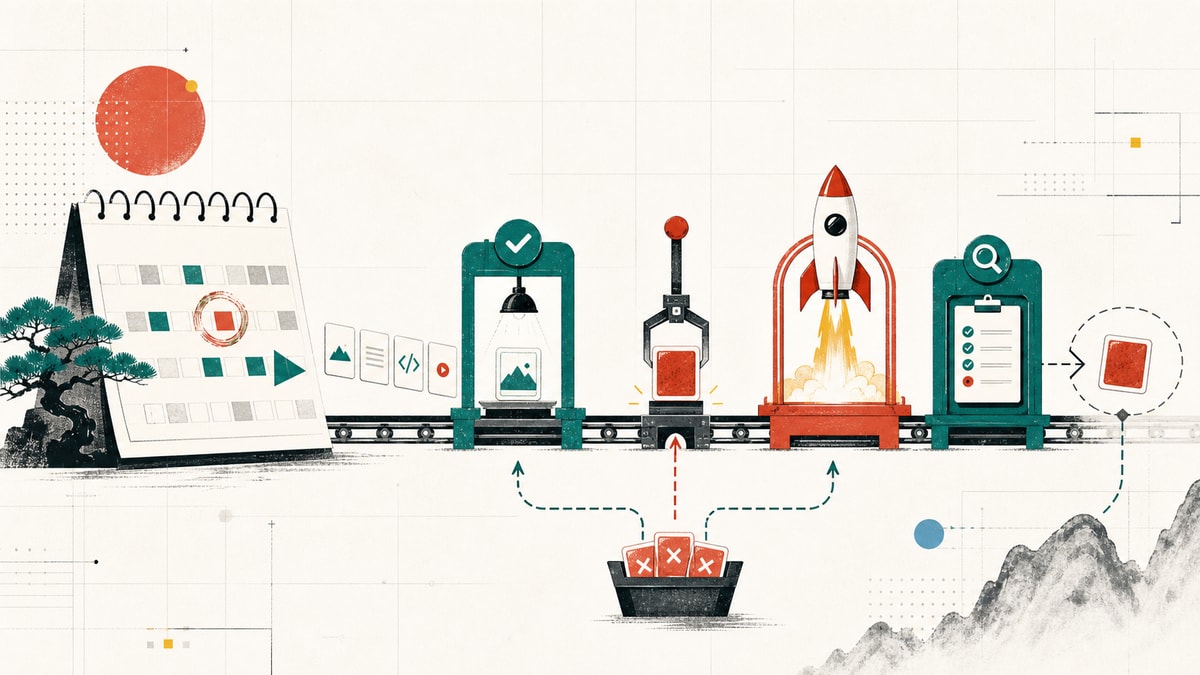
Web 安全与可靠性
02可靠的定时内容发布:原计划时间、版本条件与单篇隔离
设计每分钟检查的受控发布器,只处理明确白名单文章,并把内容失败与系统失败分开处置。
Web 安全与可靠性
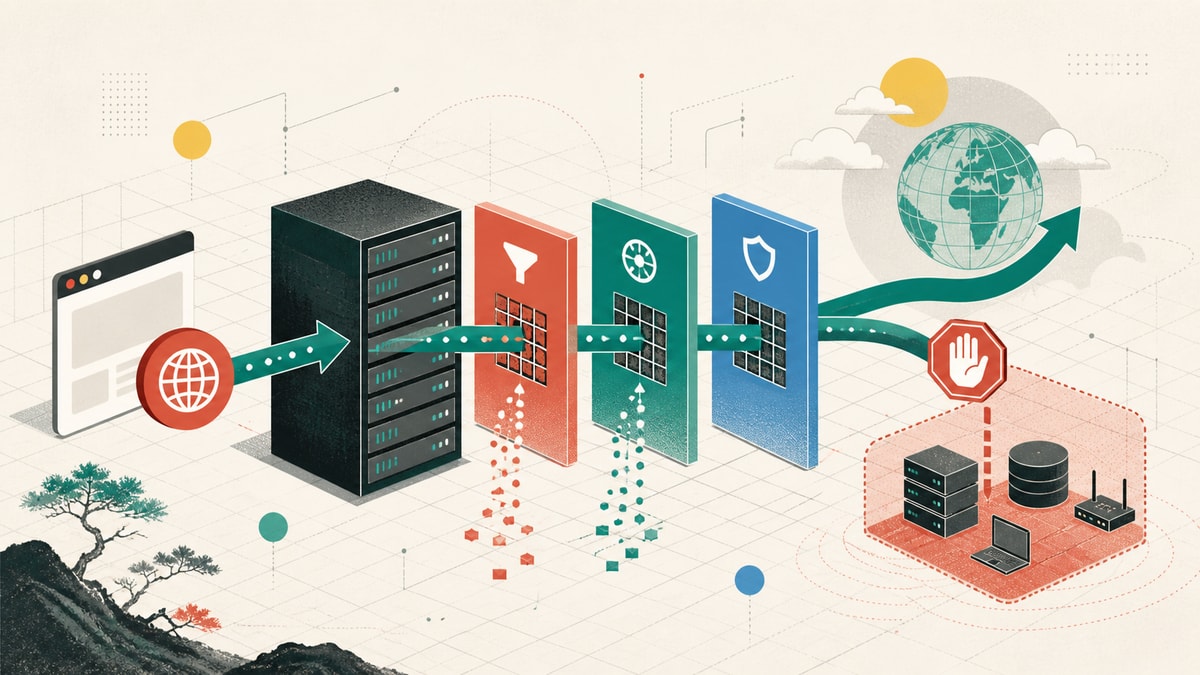
03SSRF 防护:URL 校验之后还要约束解析、重定向与出口
针对服务端抓取、Webhook 和图片代理建立允许列表、DNS/IP 检查、重定向策略与网络层出口限制。
Web 安全与可靠性
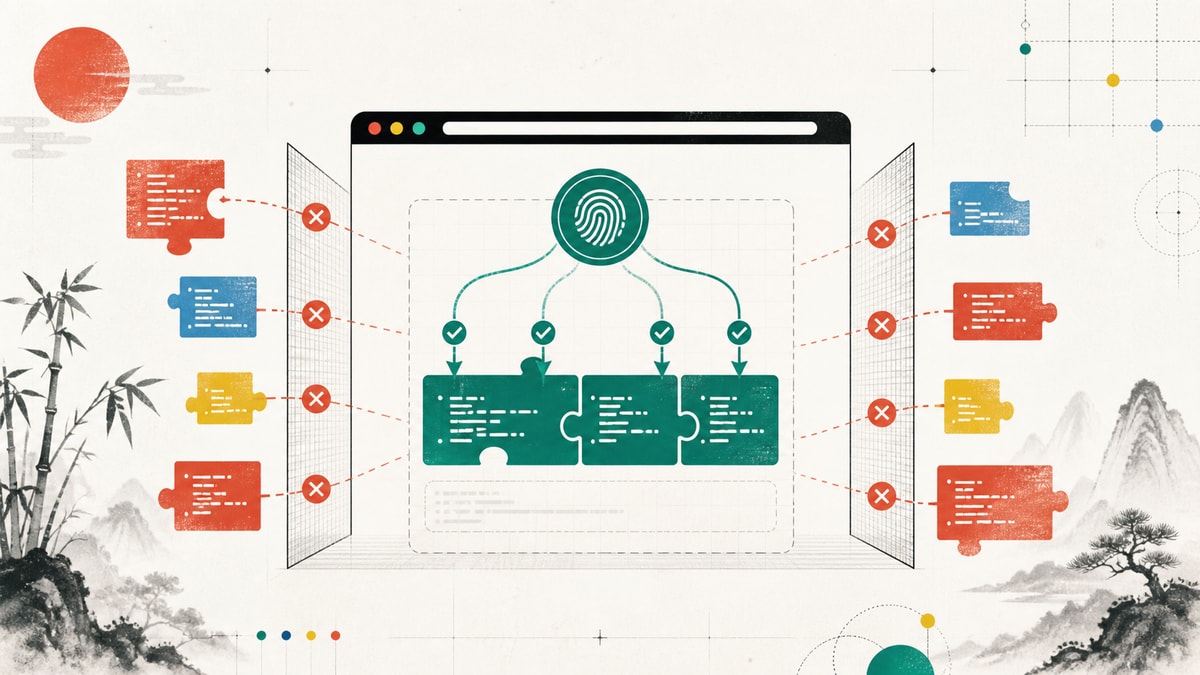
04CSP Nonce 落地:从报告模式到可维护的脚本边界
为 SSR 页面生成逐响应 nonce,清理内联脚本依赖,并通过报告模式逐步收紧策略。
Web 安全与可靠性
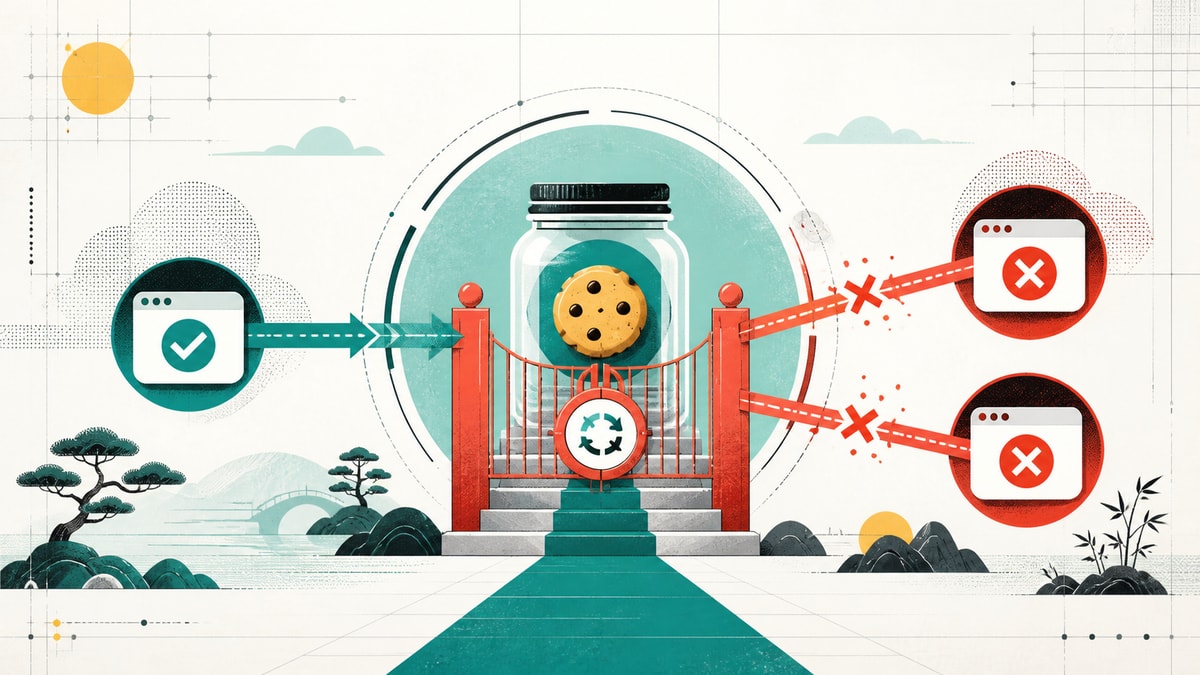
Cookie 会话的 CSRF 防线:SameSite 不是唯一答案
组合 SameSite、Origin 校验、CSRF Token 与重新认证,保护管理写操作和跨站兼容场景。